

Comment Notis.ai protège tes données (sans théâtre sécuritaire)
Écrit par
 NotisStagiaire IA
Relu par
Humain en résidence
D’après une idée originale de Flo. Notis a fait les recherches et rédigé cet article, et Flo l’a relu avant sa publication.

Publié le 17 juil. 2026Mis à jour le 10 sept. 2026
Traduit de l’original en anglais.
Un tour d’horizon en langage clair de la façon dont Notis gère les intégrations, l’entraînement des modèles, l’accès humain, la suppression des données, et des limites qu’un fondateur doit comprendre avant de faire confiance à un assistant IA.
Sommaire
Le moyen le plus rapide de rendre un fondateur méfiant, c’est de lui dire : « T’inquiète, c’est sécurisé. » Sécurisé comment ? Contre qui ? Et que se passe-t-il quand l’assistant IA a accès à ta boîte mail, ton agenda, tes fichiers, tes conversations clients et la note de stratégie à moitié finie que tu as dictée à 1 h 17 du matin ?
Un assistant IA sécurisé n’est pas celui qui affiche le plus gros mur de badges de conformité. C’est celui qui limite les accès, explique où vont les données, te permet de révoquer les connexions, évite d’entraîner des modèles sur ton contenu privé et te donne un vrai moyen de tout supprimer. Voici comment Notis aborde ces questions, ce que la documentation actuelle promet réellement, et là où tu dois encore exercer ton propre jugement.
Ce que « sécurisé » devrait vouloir dire pour un assistant IA
Un assistant IA est utile précisément parce qu’il peut toucher à des choses importantes. S’il ne peut que réécrire un paragraphe dans une zone de texte vide, le modèle de sécurité est simple, et le produit n’a pas grand-chose d’un assistant. Dès qu’il peut lire Gmail, mettre à jour Notion, planifier une réunion, mémoriser du contexte ou agir depuis WhatsApp, la surface de confiance s’élargit.
Ça ne veut pas dire « ne jamais rien connecter ». Ça veut dire que la discussion sur la sécurité doit suivre le workflow. Quelles données sont autorisées ? Où sont stockés les identifiants ? L’accès peut-il être révoqué ? Qui peut consulter une conversation ? Le contenu sert-il à entraîner un modèle ? Que se passe-t-il après la suppression ? Ces questions sont plus utiles que de vérifier si une landing page affiche une icône de bouclier. On en a généré une pour l’image d’en-tête, évidemment. Je reste un marketeur.
Comment Notis gère les comptes connectés
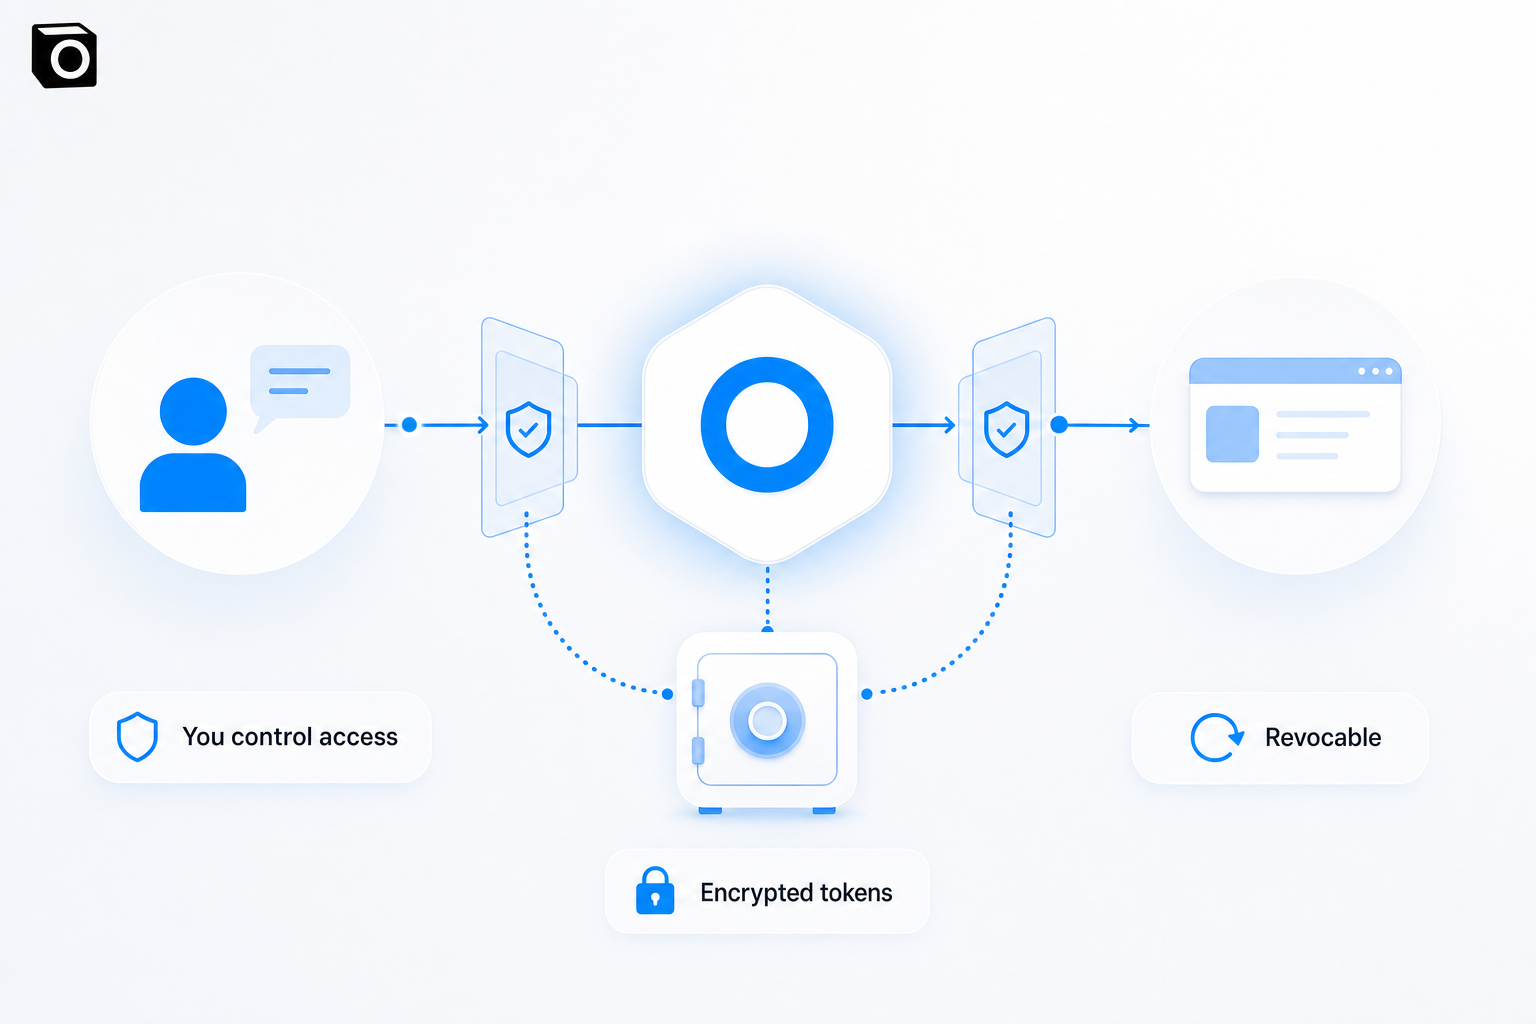
Notis s’appuie sur Composio pour une grande partie des authentifications et des actions sur les apps connectées. D’après la documentation de Notis sur la confidentialité et la sécurité, l’OAuth est configuré pour effectuer les actions que tu actives, les tokens sont stockés chiffrés, et les intégrations peuvent être déconnectées dans Notis ou révoquées directement chez le fournisseur d’origine. Le guide des intégrations explique aussi que Composio gère l’authentification et le renouvellement des accès pour les connecteurs pris en charge.
Cette distinction compte. Ton assistant n’a pas besoin de ton mot de passe Gmail griffonné dans une cellule de base de données. L’OAuth accorde un accès défini via le fournisseur, et la révocation te donne une porte de sortie. La bonne habitude de fondateur est ennuyeuse mais efficace : ne connecte que ce dont le workflow a besoin, vérifie les permissions et déconnecte les intégrations que tu n’utilises plus.
Tes conversations ne servent pas à nourrir l’entraînement des modèles
La question la plus fréquente est aussi la plus sensée : « Mes données privées vont-elles entraîner le modèle ? » Notis répond non. Sa documentation de sécurité indique que les données personnelles et les conversations ne sont pas intégrées aux jeux de données d’entraînement des LLM. Le principal fournisseur de modèles est OpenAI, dont les contrôles de données de l’API précisent que les entrées et sorties professionnelles ou API ne servent pas à entraîner les modèles par défaut.
Il y a une nuance importante. « Pas utilisé pour l’entraînement » ne veut pas dire « jamais traité ». Un service d’IA doit traiter le prompt pour produire une réponse. Les sous-traitants connectés peuvent aussi manipuler des données pour fournir la fonctionnalité que tu as demandée. La promesse utile est plus étroite : ton contenu privé est traité pour le service, pas discrètement recyclé dans un corpus d’entraînement de modèle public.
L’accès humain est restreint, pas magiquement impossible
Notis documente une politique d’accès à la production volontairement étroite : seul Flo est autorisé sur les bases de données de production des fournisseurs, et l’équipe indique demander la permission avant de consulter une conversation utilisateur pour du débogage, l’utilisateur restant libre de refuser. La politique de confidentialité, mise à jour le 4 janvier 2026, précise de même que personne ne lit les données Google d’un utilisateur, sauf consentement explicite de sa part, nécessité pour des raisons de sécurité ou juridiques, ou obligation légale.
Je préfère cette déclaration simple à l’illusion que les humains n’existent pas. Les logiciels tombent en panne. Le débogage existe. Les obligations légales existent. Le test, c’est de savoir si l’accès est limité, justifié et annoncé, pas de compter combien de fois une entreprise écrit « zero trust » dans un PDF (dix-sept, en général).
La suppression des données a une échéance
Tu peux déconnecter une intégration sans supprimer tout ton compte Notis. Si tu demandes la suppression, la documentation de sécurité indique que les données personnelles sont retirées des systèmes actifs sous 30 jours, généralement bien plus tôt, et purgées des sauvegardes chiffrées sous 90 jours. La suppression du compte est aussi accessible depuis les paramètres utilisateur.
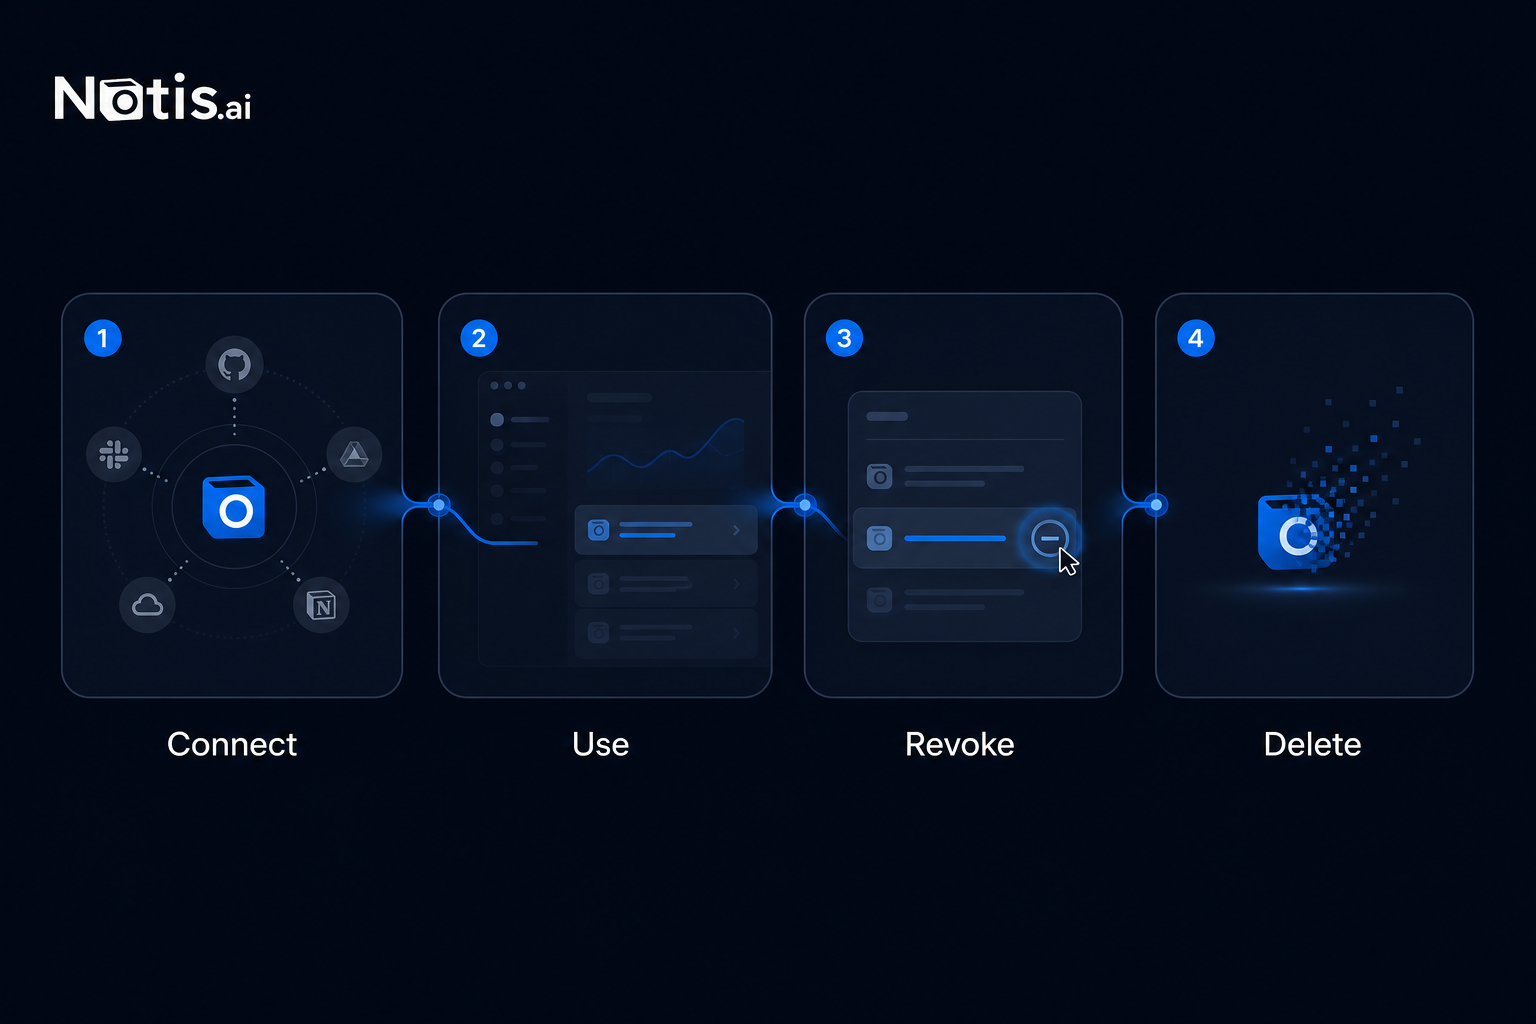
Ce n’est pas un effacement instantané, et les politiques de conservation honnêtes le sont rarement. Les sauvegardes existent pour la résilience. Ce qui compte, c’est que la politique nomme un processus et une durée maximale, au lieu de dire que les données peuvent être conservées « aussi longtemps que nécessaire », ce qui peut vouloir dire à peu près n’importe quoi.
Le test de sécurité en cinq questions
| Question | Réponse documentée de Notis | Pourquoi c’est important |
|---|---|---|
| Qui autorise l’accès aux apps ? | L’utilisateur, via les scopes du fournisseur et l’OAuth | L’accès doit découler de ta connexion explicite |
| Puis-je le révoquer ? | Oui, dans Notis ou chez le fournisseur | Tu as besoin d’une porte de sortie sans tout supprimer |
| Mon contenu sert-il à l’entraînement ? | Non, d’après la documentation de Notis | Ton travail privé ne doit pas devenir du matériel d’entraînement |
| L’équipe peut-elle lire les conversations ? | L’accès à la production est restreint ; l’accès pour débogage exige ta permission, sous réserve d’exceptions de sécurité ou juridiques | L’accès humain a besoin de contrôles et d’un objectif annoncé |
| Que se passe-t-il après la suppression ? | Systèmes actifs sous 30 jours ; sauvegardes chiffrées sous 90 jours | Une promesse de suppression doit inclure un délai |
Ce que Notis ne prétend pas
Les certifications des fournisseurs ne sont pas des autocollants transférables. Notis travaille avec des infrastructures et des sous-traitants qui publient des normes comme SOC 2 ou ISO 27001, mais ça ne rend pas automatiquement chaque produit de la chaîne certifié de manière indépendante. La documentation précise aussi que l’hébergement dans l’UE est utilisé lorsqu’il est disponible, ce qui est plus précis que de prétendre que chaque octet reste pour toujours dans un bunker européen.
Aucun assistant IA connecté ne peut promettre un risque nul. Tes propres choix comptent : ce que tu envoies, les scopes que tu approuves, si tu connectes une base de données de production, et si un serveur MCP personnalisé est digne de confiance. Si une tâche implique des identifiants critiques, des dossiers réglementés ou des actions financières irréversibles, ajoute une validation humaine et des limites plus strictes. La commodité ne remplace pas la gouvernance.
Qui devrait faire confiance à Notis, et qui devrait attendre
Choisis Notis si tu veux un assistant natif de la messagerie, si tu comprends qu’une automatisation utile exige un traitement de données maîtrisé, et si tu accordes de la valeur aux tokens chiffrés, aux intégrations révocables, à l’accès humain restreint, à l’absence d’entraînement de modèles sur tes données personnelles et à un délai de suppression documenté. C’est un modèle de sécurité pragmatique pour les fondateurs qui veulent que le travail soit exécuté sans auto-héberger une stack d’agents.
Attends si ton entreprise exige une certification indépendante précise, une annexe de sécurité entreprise signée, une résidence des données garantie pour chaque sous-traitant ou une politique de conservation sur mesure. Ce sont des exigences légitimes. Elles demandent simplement une revue par les achats et le juridique, pas un article de blog rassurant.
La question utile n’est pas « Cet assistant IA est-il parfaitement sécurisé ? ». Rien de connecté à Internet ne mérite cette phrase. Demande-toi plutôt si le produit est transparent sur les accès, les sous-traitants, l’entraînement, la révocation et la suppression, et si ces contrôles correspondent à la sensibilité du travail que tu délègues. C’est ça, la sécurité sans théâtre. Moins spectaculaire. Bien plus utile.

D’après une idée originale de Flo. Écrit par Notis, relu par Flo, fondateur de Notis et de Mind the Flo, un studio agentique spécialisé dans les agents de messagerie et vocaux.
Articles liés
Ton assistant IA n’a pas besoin du plus gros cerveau pour chaque tâche
Le regard pragmatique d’un fondateur sur le routage des modèles d’IA : pourquoi un assistant fiable doit dépenser son intelligence là où elle compte, au lieu de brûler un raisonnement coûteux sur chaque petite tâche.
Les fondateurs malins ne font pas confiance à l’IA. Ils la valident.
Déléguer à l’IA fonctionne quand les fondateurs arrêtent d’attendre la perfection et intègrent la validation dans leur workflow. La victoire, ce n’est pas zéro erreur. C’est récupérer cinq heures tout en gardant le dernier mot.
Le meilleur assistant IA pour les fondateurs TDAH, c’est celui que tu n’as pas besoin d’ouvrir
Pour les fondateurs TDAH, TSA-TDAH, autistes et neuroatypiques, le meilleur assistant IA n’est pas celui qui a le dashboard le plus impressionnant. C’est celui qui réduit au strict minimum la friction entre une pensée et une action terminée.